Contraseñas seguras: ¿qué es lo que las hace realmente seguras?
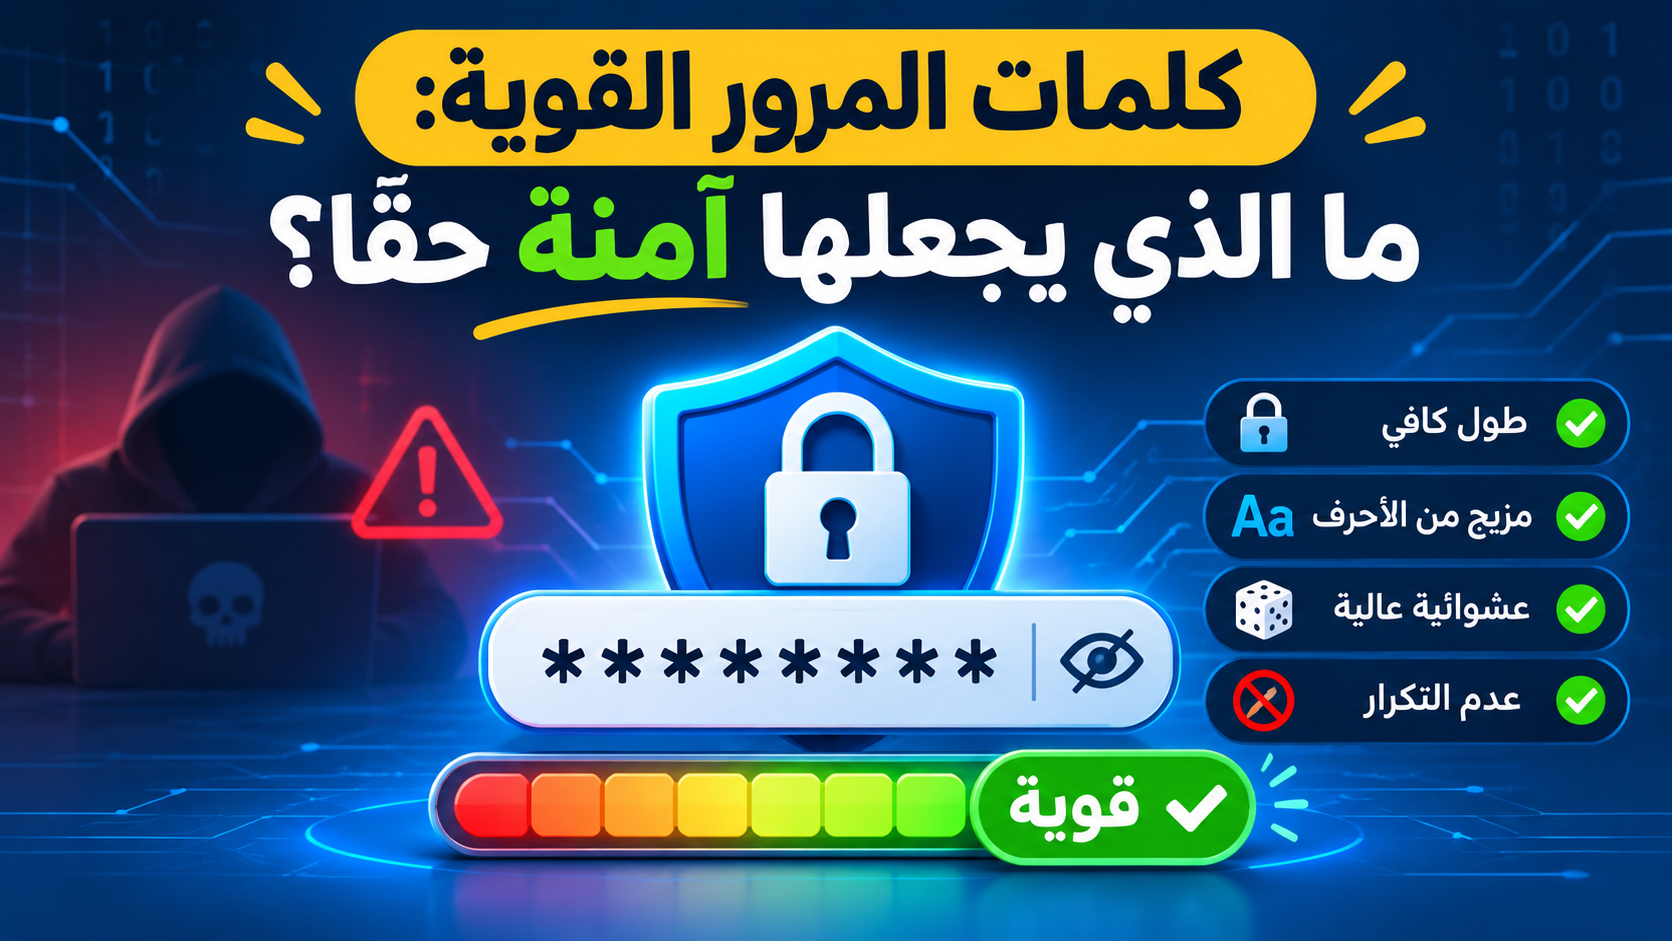
La mayoría de las intrusiones no se producen por la genialidad de los piratas informáticos, sino por contraseñas cortas o repetidas. A continuación le indicamos qué es lo que hace que una contraseña sea realmente segura.
En primer lugar, la longitud
Cada carácter adicional duplica el número de combinaciones que un atacante debe probar. Una contraseña aleatoria de 16 caracteres que combine letras, números y símbolos es mucho más segura que una de 8 caracteres, por muy compleja que parezca. Por eso, el generador de contraseñas muestra una estimación de la seguridad de la contraseña en «bits»; cuanto mayor sea la cifra, más difícil será de adivinar.
La verdadera aleatoriedad
Las contraseñas basadas en nombres, fechas o patrones del teclado son fáciles de adivinar, ya que los atacantes las prueban en primer lugar. El generador de Tolora utiliza un generador aleatorio criptográficamente seguro en su navegador, por lo que las contraseñas no salen de su dispositivo.
No repita la contraseña
Cuando un sitio web filtra las contraseñas de sus usuarios, los atacantes las prueban inmediatamente en el correo electrónico y en las cuentas bancarias. Utilice una contraseña diferente para cada cuenta.
¿Cómo recordar todas estas contraseñas?
- Utilice un gestor de contraseñas fiable que las almacene cifradas y las rellene automáticamente.
- Tenga una única contraseña maestra larga que recuerde bien.
- Active la autenticación en dos pasos en las cuentas importantes.
Para los desarrolladores
Nunca almacene contraseñas en texto plano ni utilice hash rápidos como el MD5. Utilice algoritmos personalizados como Argon2id. Puede comprobar la diferencia entre los distintos algoritmos de hash con la herramienta Generador de hash.