強固なパスワード:何がそれを本当に安全にしているのでしょうか?
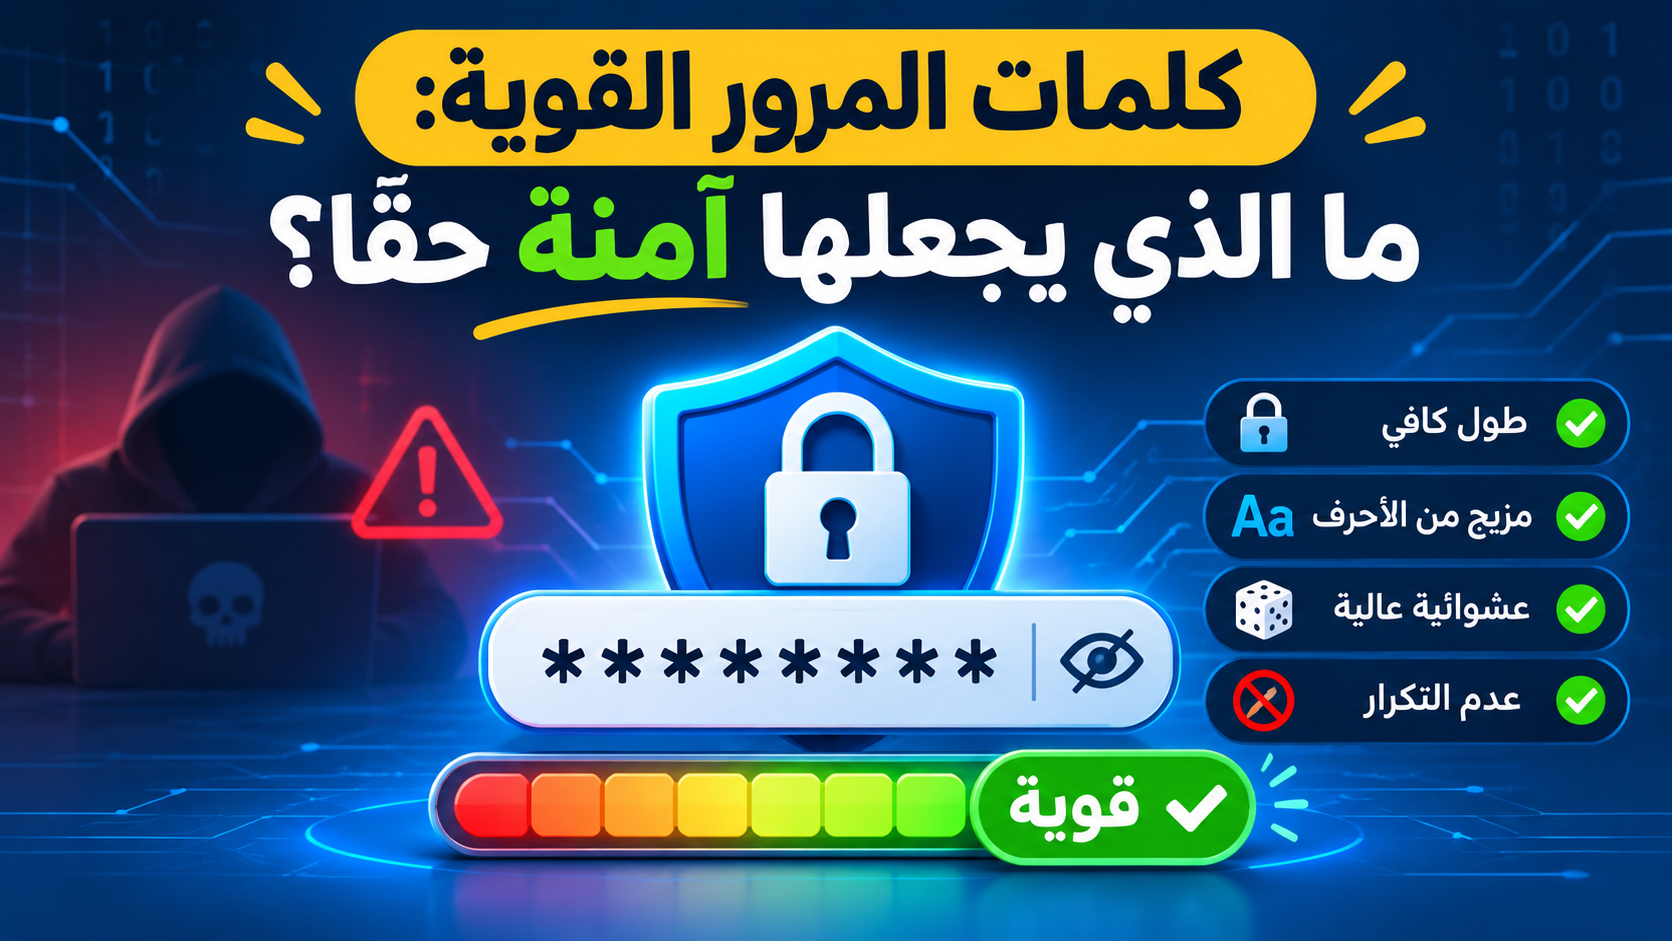
セキュリティ侵害の多くは、ハッカーの卓越した技術によるものではなく、短すぎるパスワードや使い回されたパスワードが原因で発生しています。ここでは、パスワードを真に強固なものにするためのポイントをご紹介します。
まずは長さ
文字が1つ増えるごとに、攻撃者が試さなければならない組み合わせの数は倍増します。文字、数字、記号を組み合わせた16文字のランダムなパスワードは、たとえ8文字のパスワードがどれほど複雑に見えても、それよりもはるかに強固です。 そのため、パスワード生成ツールでは、パスワードの強さを「ビット」単位で表示しており、数値が大きければ大きいほど、推測されにくくなります。
真のランダム性
名前や日付、キーボードのパターンに基づいたパスワードは、攻撃者が真っ先に試すため、推測されやすいものです。Toloraのパスワード生成ツールは、お使いのブラウザ内で暗号学的に安全なランダム化アルゴリズムを使用しており、パスワードが端末の外に出ることはありません。
パスワードの流用は避けてください
あるサイトのユーザーパスワードが流出した場合、攻撃者は直ちにメールや銀行口座でそのパスワードを試します。アカウントごとに異なるパスワードを使用してください。
これらすべてのパスワードをどうやって覚えておけばよいのでしょうか?
- 信頼できるパスワードマネージャーを使用し、パスワードを暗号化して保存し、自動入力機能を活用してください。
- 1つの長いマスターパスワードを設定し、しっかりと覚えておきましょう。
- 重要なアカウントでは、二段階認証を有効にしてください。
開発者の皆様へ
パスワードを平文やMD5のような簡易なハッシュで保存することは絶対に避けてください。Argon2idなどの専用アルゴリズムを使用してください。ハッシュ生成ツールを使って、各ハッシュアルゴリズムの違いを実際に試してみることもできます。