강력한 비밀번호: 무엇이 비밀번호를 진정으로 안전하게 만드는가?
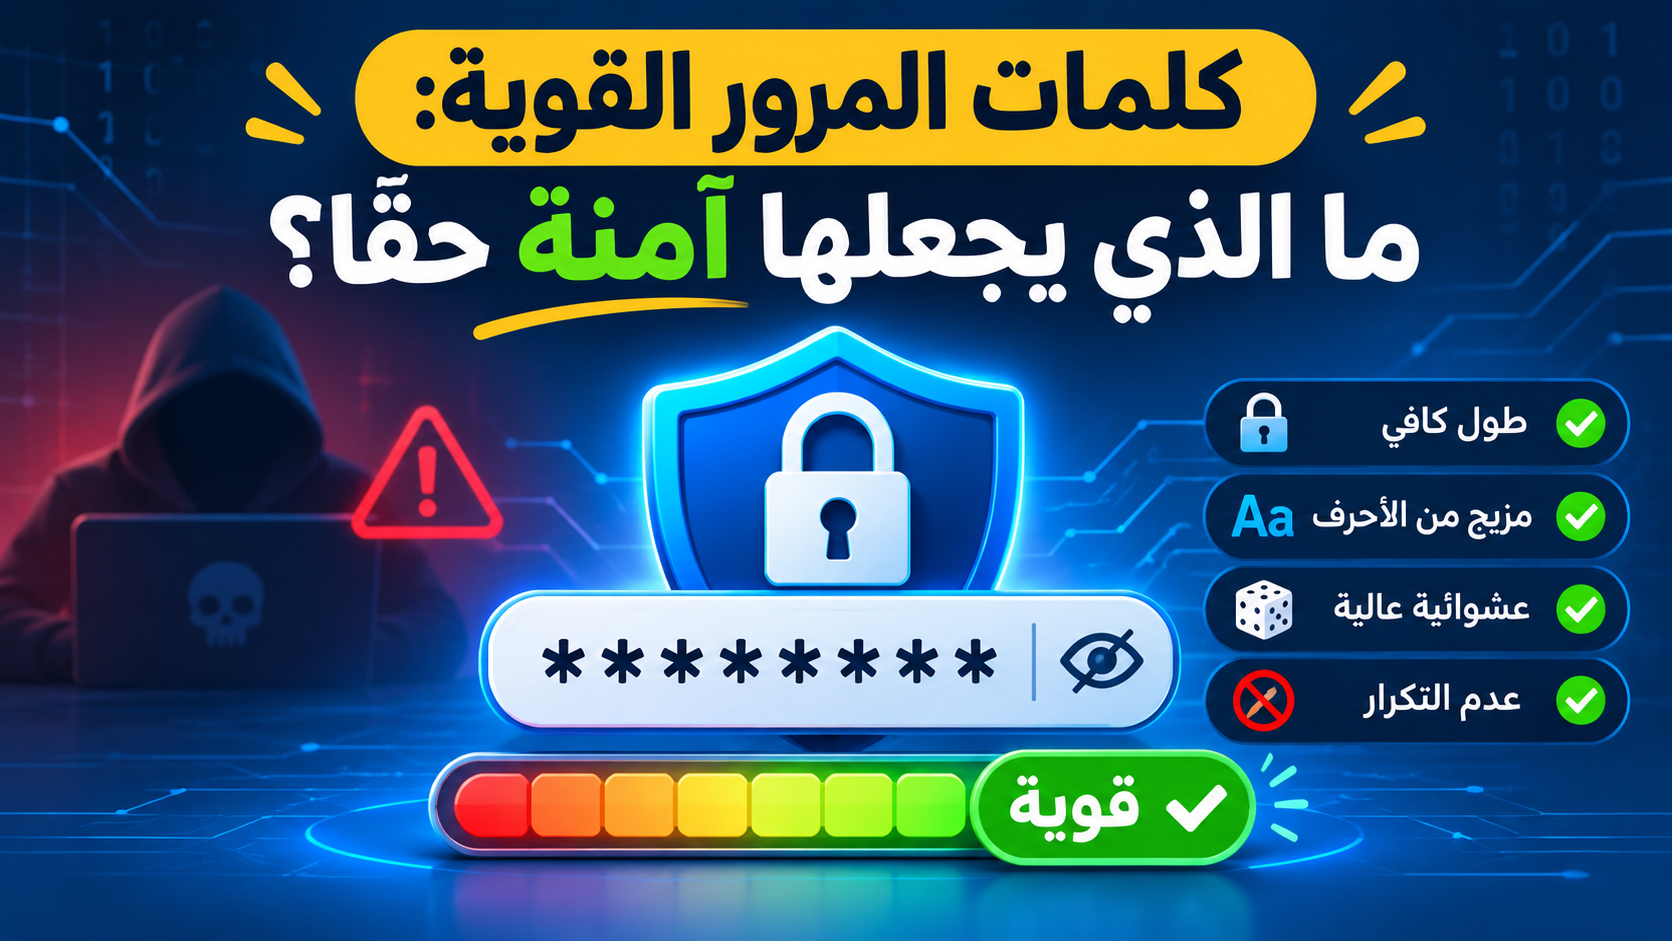
대부분의 해킹은 해커들의 천재성 때문이 아니라, 짧거나 반복되는 비밀번호 때문에 발생합니다. 비밀번호를 진정으로 강력하게 만드는 요소는 다음과 같습니다.
먼저 길이
문자가 하나 추가될 때마다 공격자가 시도해야 할 조합의 수는 기하급수적으로 늘어납니다. 대문자, 소문자, 숫자, 특수 문자를 조합한 16자짜리 무작위 비밀번호는 아무리 복잡해 보이는 8자짜리 비밀번호보다 훨씬 더 강력합니다. 이 때문에 비밀번호 생성기는 비밀번호의 강도를 ‘비트’ 단위로 표시하며, 숫자가 클수록 추측하기 더 어려워집니다.
진정한 무작위성
이름, 날짜 또는 키보드 패턴을 기반으로 한 비밀번호는 공격자들이 가장 먼저 시도하기 때문에 추측하기 쉽습니다. 툴로라 생성기는 브라우저 내에서 암호학적으로 안전한 난수 생성기를 사용하며, 비밀번호는 사용자의 기기를 벗어나지 않습니다.
비밀번호를 중복해서 사용하지 마세요
어떤 웹사이트에서 사용자 비밀번호가 유출되면, 공격자들은 즉시 이메일이나 은행 계좌에 해당 비밀번호를 시도해 봅니다. 계정마다 서로 다른 비밀번호를 사용하세요.
이 모든 비밀번호를 어떻게 기억할 수 있을까요?
- 비밀번호를 암호화하여 저장하고 자동으로 입력해 주는 신뢰할 수 있는 비밀번호 관리자를 사용하세요.
- 길이가 긴 마스터 비밀번호 하나를 정하고 이를 확실히 기억해 두세요.
- 중요한 계정에서는 2단계 인증을 활성화하세요.
개발자를 위한 조언
비밀번호를 절대 평문이나 MD5와 같은 간단한 해시 값으로 저장하지 마세요. Argon2id와 같은 전용 알고리즘을 사용하세요. 해시 생성기를 통해 다양한 해시 알고리즘 간의 차이를 직접 확인해 볼 수 있습니다.