Guides
Les mots de passe forts : qu'est-ce qui les rend vraiment sûrs ?
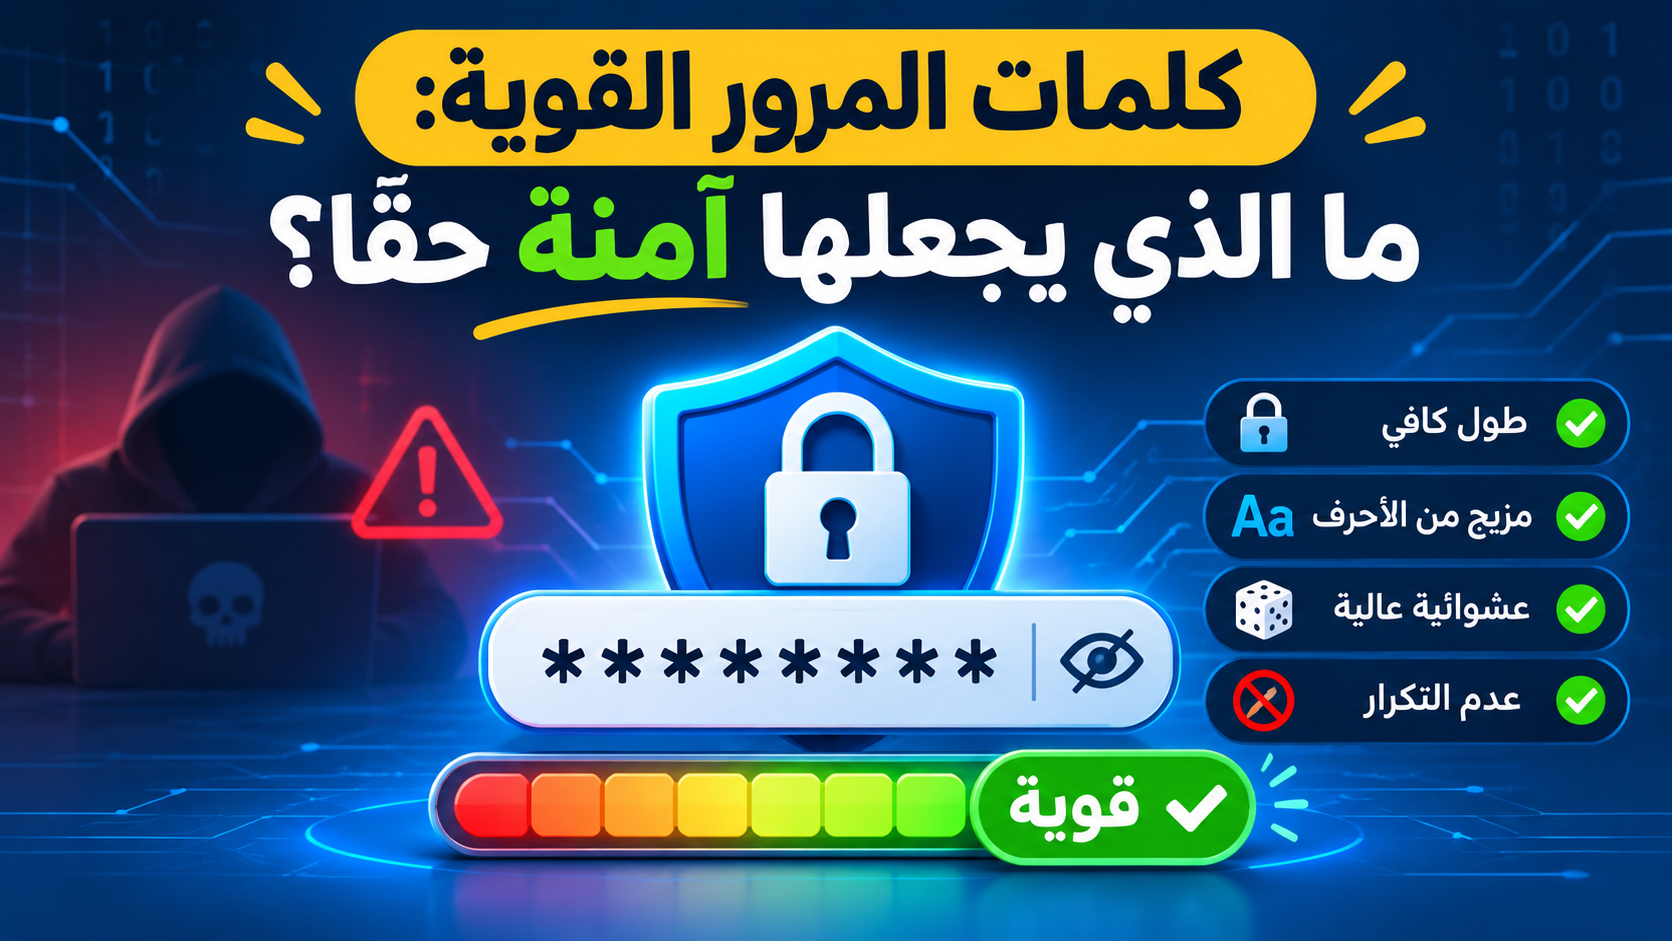
La plupart des piratages ne sont pas dus au génie des pirates, mais à des mots de passe trop courts ou trop courants. Voici ce qui rend un mot de passe réellement sûr.
La longueur avant tout
Chaque caractère supplémentaire double le nombre de combinaisons que l’attaquant doit tester. Un mot de passe aléatoire de 16 caractères, combinant lettres, chiffres et symboles, est bien plus sûr qu’un mot de passe de 8 caractères, aussi complexe soit-il. C’est pourquoi les générateurs de mots de passe affichent une estimation de la force du mot de passe en « bits » : plus ce chiffre est élevé, plus le mot de passe est difficile à deviner.
Le véritable caractère aléatoire
Les mots basés sur des noms, des dates ou des schémas de frappe sont faciles à deviner, car ce sont les premières combinaisons que les pirates testent. Le générateur Tolora utilise un générateur aléatoire cryptographiquement sécurisé directement dans votre navigateur ; vos mots de passe ne quittent donc jamais votre appareil.
Ne réutilisez pas vos mots de passe
Lorsqu’un site divulgue les mots de passe de ses utilisateurs, les pirates les testent immédiatement sur les comptes de messagerie et les comptes bancaires. Utilisez un mot de passe différent pour chaque compte.
Comment se souvenir de tous ces mots de passe ?
- Utilisez un gestionnaire de mots de passe fiable qui les stocke sous forme cryptée et les remplit automatiquement.
- Conservez un seul mot de passe principal, long, que vous mémoriserez bien.
- Activez la validation en deux étapes pour vos comptes importants.
À l’attention des développeurs
Ne stockez jamais les mots de passe en clair ni sous forme de hachages rapides tels que MD5. Utilisez des algorithmes dédiés tels qu’Argon2id. Vous pouvez tester la différence entre les algorithmes de hachage à l’aide de l’outil de génération de hachages.